En 2025, 265 exploitations agricoles ont été victimes d’un logiciel rançon. Le monde agricole n’est plus épargné par les risques cyber. Les parades existent pour se protéger.
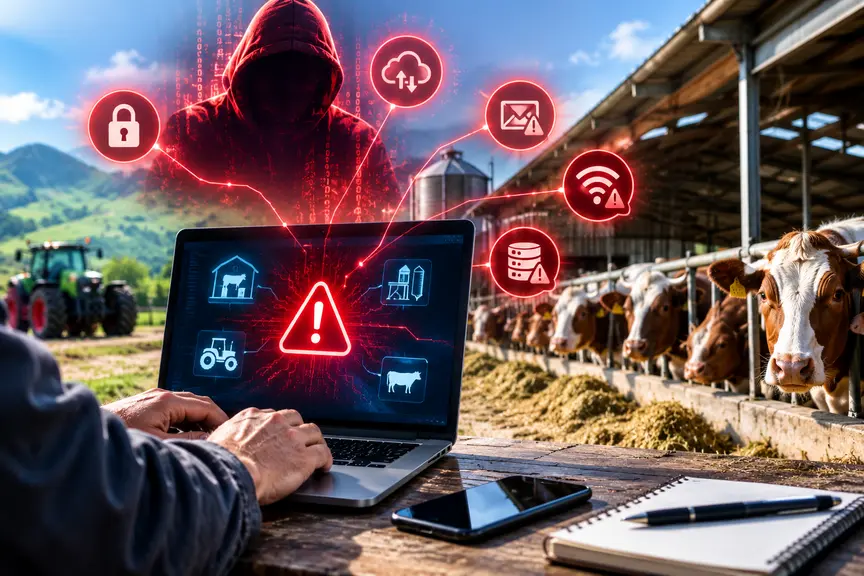
Sagement rangé dans un coin du bureau de la ferme ou du salon de la maison, loin des data centers et parfois doté d’un accès à internet intermittent, l’ordinateur de l’exploitation agricole et les données qu’il renferme semblent bien à l’abri des risques de cyberattaque. Et puis qui voudrait s’attaquer à des informations sur votre cheptel, votre robot de traite, votre caméra de surveillance de vêlages ? Pourtant, en 2025, pas moins de 265 exploitations agricoles françaises ont vu leurs données entièrement cryptées, rendues inaccessibles par des logiciels malveillants, des ransomware, avec demande de rançon pour les débloquer. Elles font partie des 39 % de TPE qui ont subi l’an dernier un incident cyber, selon les statistiques révélées le 6 octobre lors d’une conférence au Sommet de l’élevage consacrée par la Chambre régionale d’agriculture au risque cyber en élevage. Toujours pas convaincu que vos données intéressent les hackers ? Le Recym, réseau d’experts en cybersécurité(1), a récemment un tendu honeypot (“pot de miel”(2)) en mettant en ligne un faux site internet d’une exploitation agricole, sans protection. Résultat : 700 000 tentatives d’attaques en 21 jours. “Penser que vos données n’intéressent personne, c’est fini !” tranche-t-il.
Grâce à l’IA, une “cyber-pêche” au chalut
Outre les ransomware, le phishing (hameçonnage) figure parmi les attaques les plus courantes : un SMS, un mail, un coup de fil frauduleux destinés à tromper la victime pour l’inciter à communiquer des données personnelles et/ou bancaires. Avec désormais un allié de poids pour les cybercriminels : l’IA. “L’IA automatise et professionnalise les cyberattaques, c’est comme une pêche au chalut : le filet est lancé et l’IA récupère tout ce qu’elle peut. Avec des robots qui attaquent indifféremment les agriculteurs, les entreprises, les associations...”, explique Lionel Poinsot, directeur de l’ENE, société qui accompagne les entreprises dans leurs relations numériques. Derrière ces attaques, non plus des hackers isolés, mais le plus souvent des structures organisées, de dimension internationale, indique Sébastien Pochon, membre de la cellule Recym Aura.
Comment se protéger dans des exploitations, des élevages, où le risque cyber est relégué très très loin dans les préoccupations. La priorité étant de nourrir et soigner les animaux et les protéger contre de toutes autres menaces : sanitaires, climatiques... Sans référent informatique en interne ni externe. La réponse file la métaphore : “Généralement, on ramasse les pommes les plus basses du pommier, alors il faut faire remonter les pommes.” Pas besoin pour cela d’être un geek. Chef de projet Cybersécurité au Campus Région du numérique, Mickaël Villain a livré des recommandations simples, à condition d’y consacrer, au départ, un peu de temps. La première : protéger ses comptes par des mots de passe différents pour chaque service, des mots de passe suffisamment longs (une phrase du type “Mesvachesontlesplusbelles26 !”), ne faisant référence ni au nom de l’entreprise, ni à une date de naissance,... L’idéal, recourir à un gestionnaire ou coffre fort de mots de passe (comme Keepass, gratuit) et à des systèmes de double authentification (même si cela ralentit la connexion au site concerné). “Dans cette guerre, le mot de passe c’est votre première ligne, la double authentification, la deuxième”, a imagé Lionel Poinsot.
Restez au courant en temps réel !
Suivez des thématiques, des projets législatifs, des entreprises et des personnalités pour être notifié dès que nous publions un article.
Autre conseil : effectuer des sauvegardes régulières de vos données (documents administratifs, comptables, techniques, fichier clients...) sur le cloud (serveur distant) et sur un disque externe (qui ne doit pas rester connecté en permanence à l’ordinateur). Accepter les mises à jour de vos logiciels (cocher leur automaticité dans les paramètres) est un autre pare-feu : ces mises à jour viennent en effet combler les failles de sécurité de ces logiciels. Il convient également de protéger son ordinateur (et/ou smartphone) : pas d’usages mixtes, professionnel et personnel sur le même appareil (match de rugby, film visionné en streaming...) ; gare aussi aux clés usb et logiciels installés dont on ne connaît pas l’origine ; ne jamais laisser ses appareils déverrouillés et penser à les éteindre de temps en temps. S’agissant des logiciels crackés sur Internet, Mickaël Villain livre une anecdote, tout sauf neutre : après l’invasion de l’Ukraine par la Russie, Kiev a récupéré de nombreux logiciels crackés disponibles sur Internet... qui se sont avérés des portes grandes ouvertes pour les Russes. “Tout ce qui est gratuit n’est pas miraculeux”, a rappelé l’intervenant.
Robots, colliers connectés : des portes ouvertes
Bien souvent, les failles viennent d’équipements a priori inoffensifs, qui se sont pourtant multipliés en élevage : colliers connectés, robots de traite, repousse-fourrage, caméra de surveillance, GPS... Pour la plupart, ces équipements sont “ouverts” et peuvent émettre sur l’extérieur, “ils multiplient les surfaces d’attaque”, prévient Lionel Poinsot. Nombre d’industriels en ont fait l’expérience, découvrant que leurs robots émettaient des données vers la Chine depuis cinq ans. “Les plus grosses portes d’entrée sont les télémaintenances, par exemple pour surveiller l’usure de pièces. Dans l’idéal, il faudrait ouvrir l’accès ponctuellement au prestataire le temps de la maintenance, avant de le refermer” préconise l’expert.
Soyez parano !
Enfin, en matière cyber, il faut être “parano” et se méfier de tout mail, sms, appel téléphonique qui va vous demander d’agir dans l’urgence pour un compte suspendu, piraté, le refus d’un paiement, la modification d’un compte bancaire, un changement de Rib. Ne jamais cliquer sur un lien suspect... et actualiser également les accès donnés (à un stagiaire, un saisonnier...). Avec ces mesures “d’hygiène informatique”, 80 % des risques sont retirés. Restent les 20 %... d’où une nécessaire fiche de survie en cas d’attaque (lire encadré).
(1) Composé de professionnels du numérique et de policiers. (2) Site, application ou serveur factice, délibérément configuré pour paraître vulnérable. Il attire les attaquants pour analyser leurs méthodes et collecter des renseignements sur les menaces.